SSID: o que é, como funciona e qual sua importância
Entenda o que é SSID, como funciona o nome da rede Wi Fi, a diferença entre SSID e BSSID e por que isso é importante para a segurança.
SSID: o que é, como funciona e qual sua importância para a segurança do Wi Fi
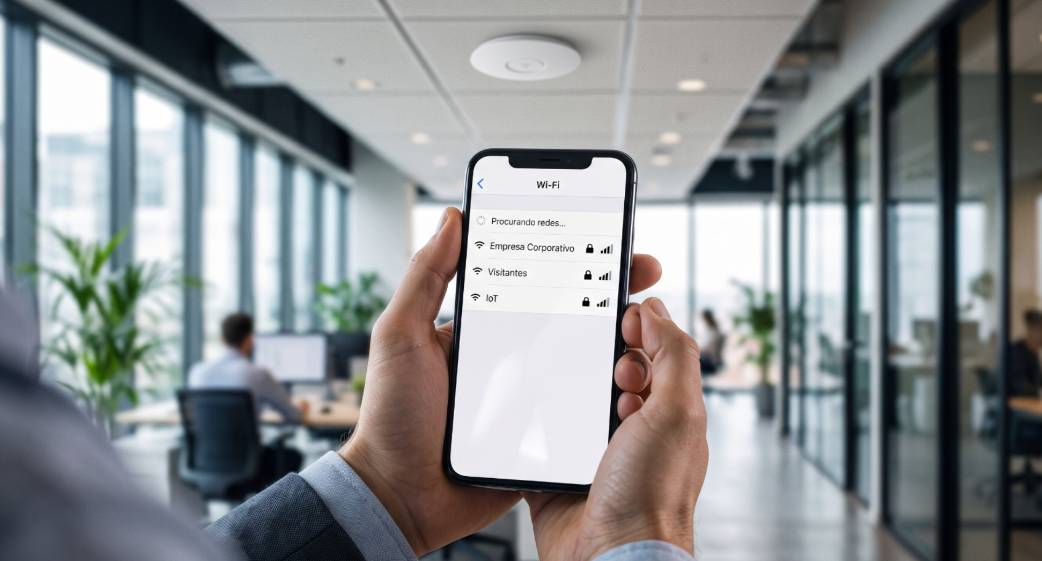
Quando você abre o Wi Fi do celular ou computador, uma lista de redes disponíveis aparece na tela. Nomes como “Empresa”, “Casa” ou “Visitantes” permitem identificar cada rede antes da conexão.
Esses nomes são os SSIDs.
SSID é o nome usado para identificar uma rede Wi Fi. A sigla vem de Service Set Identifier e funciona como um identificador da rede para usuários e dispositivos.
Mas, em uma infraestrutura corporativa, o SSID é muito mais do que um simples nome. Ele pode fazer parte da organização dos acessos, da segmentação da rede e das políticas de segurança.
O que é SSID?
SSID significa Service Set Identifier e é o identificador associado a uma rede Wi Fi.
Na prática, é o nome que normalmente aparece quando um dispositivo procura redes sem fio disponíveis.
Por exemplo:
U-All Corporativo
U-All Visitantes
U-All IoT
Cada um desses nomes pode representar uma rede com uma finalidade diferente.
É importante destacar que o SSID não é uma senha e também não é, sozinho, um mecanismo de segurança. Sua principal função é identificar e diferenciar redes Wi Fi.
Para que serve o SSID?
Em uma residência, o SSID normalmente serve para identificar a rede Wi Fi utilizada pelos moradores.
Em empresas, sua função pode ser muito mais estratégica.
Uma organização pode utilizar diferentes SSIDs para separar grupos de usuários e dispositivos, por exemplo:
- Empresa Corporativo: acesso destinado aos colaboradores.
- Empresa Visitantes: acesso destinado a visitantes, normalmente com restrições aos recursos internos.
- Empresa IoT: rede destinada a dispositivos conectados.
- Empresa Operação: acesso destinado a equipes ou equipamentos específicos.
Essa separação permite que diferentes políticas de autenticação, acesso e segurança sejam aplicadas conforme a finalidade de cada rede.
Por isso, definir os SSIDs de uma empresa não deveria ser apenas uma questão de escolher nomes fáceis de reconhecer.
SSID Wi Fi, BSSID e endereço MAC: qual a diferença?
SSID, BSSID e endereço MAC são conceitos relacionados, mas não representam exatamente a mesma coisa.
Termo | O que identifica |
SSID | O nome da rede Wi Fi |
BSSID | Uma interface ou ponto de acesso específico dentro da infraestrutura Wi Fi |
Endereço MAC | O identificador de uma interface de rede |
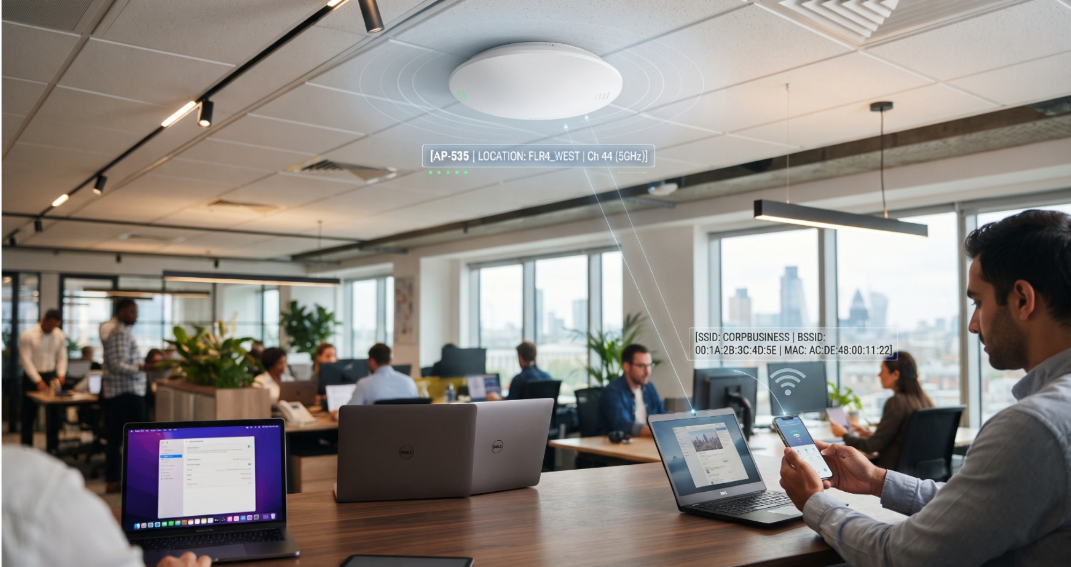
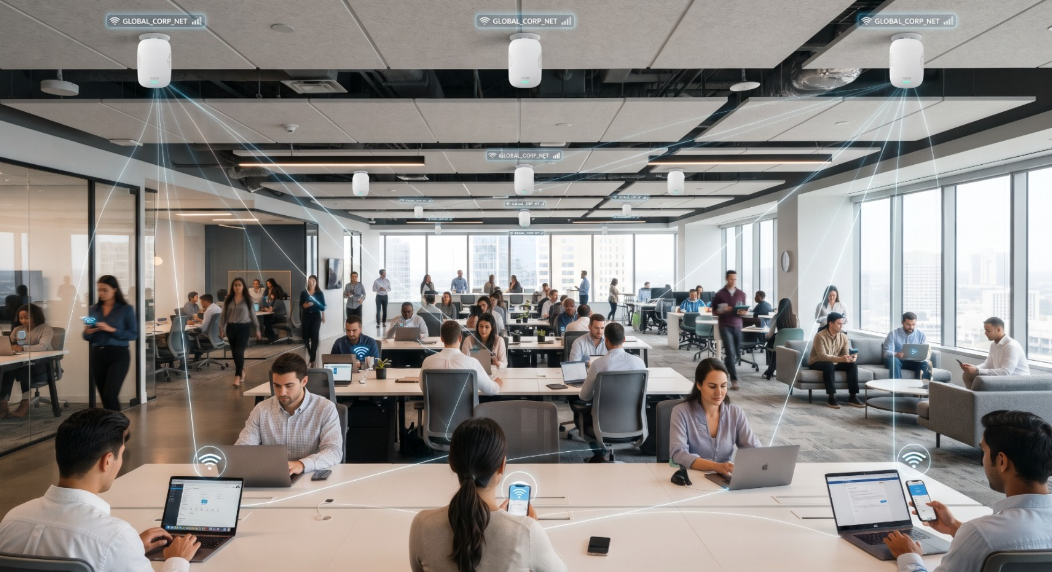
Imagine uma empresa com vários Access Points distribuídos pelo ambiente.
Todos eles podem transmitir o mesmo SSID:
Empresa Corporativo
Para o usuário, pode aparecer apenas uma rede chamada Empresa Corporativo.
Tecnicamente, porém, cada Access Point pode possuir um BSSID próprio, normalmente associado ao endereço MAC da interface Wi Fi.
Isso permite que vários Access Points trabalhem de forma integrada enquanto oferecem uma experiência mais simples para quem utiliza a rede.
SSID oculto aumenta a segurança?
Não de forma significativa.
É possível configurar uma rede para não divulgar o nome da maneira convencional na lista de redes disponíveis. Essa configuração é conhecida como SSID oculto.
Existe, porém, uma confusão comum: esconder o nome da rede não significa que ela esteja protegida contra ataques.
Uma rede Wi Fi segura depende de diversos fatores, como:
- autenticação adequada
- criptografia
- configuração correta dos Access Points
- controle de acesso
- atualização dos equipamentos
- segmentação da rede
- gerenciamento de credenciais
- monitoramento da infraestrutura
Portanto, um SSID oculto não deve ser tratado como uma medida de segurança suficiente.
SSID oculto: mito ou segurança?
Ocultar o SSID pode diminuir a visibilidade casual da rede para alguns usuários, mas não substitui mecanismos reais de proteção.
Em uma infraestrutura profissional, segurança deve estar baseada no controle efetivo de quem pode acessar a rede e quais recursos cada usuário ou dispositivo pode utilizar.
O que acontece quando duas redes têm o mesmo SSID?
Ter duas redes com o mesmo SSID não significa necessariamente que existe um problema.
Em uma infraestrutura corporativa, é bastante comum que vários Access Points transmitam o mesmo SSID.
Imagine um escritório com dez Access Points.
Todos podem transmitir:
Empresa Wi Fi
O usuário pode enxergar apenas uma rede com esse nome, enquanto a infraestrutura distribui a conexão entre diferentes pontos de acesso.
Esse comportamento pode ser completamente legítimo e planejado.
O problema surge quando um equipamento não autorizado tenta imitar uma rede legítima.
Quando um SSID igual pode representar um risco?
É nesse contexto que o SSID se relaciona ao Evil Twin.
Um ataque Evil Twin ocorre quando um dispositivo malicioso cria uma rede Wi Fi que tenta se passar por uma rede legítima.
Por exemplo:
Rede legítima:
Empresa Wi Fi
Rede maliciosa:
Empresa Wi Fi
Para o usuário, os nomes podem parecer exatamente iguais.
Isso não significa, porém, que toda rede duplicada seja maliciosa.
Em empresas, vários Access Points legítimos podem transmitir o mesmo SSID como parte do funcionamento normal da infraestrutura.
A questão é saber quais equipamentos estão autorizados a transmitir aquele SSID e como a rede está configurada.
Leia também: Evil Wi Fi: entenda o que é, como funciona e como se proteger.
Como identificar uma rede Wi Fi suspeita?
O nome da rede, sozinho, não é suficiente para determinar se uma conexão é legítima.
Ainda assim, algumas boas práticas podem reduzir riscos:
Evite conexões automáticas a redes desconhecidas.
Confirme o nome oficial da rede antes de se conectar, principalmente em empresas, hotéis, aeroportos, restaurantes e outros locais públicos.
Desconfie de redes duplicadas ou nomes muito semelhantes quando você não sabe por que elas existem.
Evite inserir informações sensíveis em páginas de acesso desconhecidas.
Mantenha sistemas operacionais e dispositivos atualizados.
Em ambientes corporativos, entretanto, a responsabilidade não deve ficar apenas com o usuário.
A infraestrutura precisa contar com mecanismos adequados de autenticação, segmentação, gerenciamento e monitoramento.
Como empresas devem estruturar seus SSIDs?
Uma empresa não precisa criar dezenas de SSIDs.
Na verdade, uma quantidade excessiva de redes pode aumentar a complexidade da infraestrutura e dificultar seu gerenciamento.
O ideal é criar SSIDs de acordo com necessidades reais de acesso e segurança.
Um exemplo:
SSID | Público | Objetivo |
Empresa Corporativo | Colaboradores | Acesso aos recursos corporativos |
Empresa Visitantes | Visitantes | Acesso à internet |
Empresa IoT | Dispositivos IoT | Equipamentos conectados |
Empresa Operação | Equipes específicas | Acesso controlado a sistemas |
O mais importante não é simplesmente criar nomes diferentes.
Cada SSID deve estar associado a políticas coerentes de autenticação, acesso e segmentação.
Isso transforma a organização das redes em parte da estratégia de infraestrutura da empresa.
Qual é a relação entre SSID, captive portal e autenticação Wi-Fi?
Em ambientes corporativos, o SSID identifica a rede Wi-Fi, mas não determina sozinho como o usuário terá acesso à conexão nem qual será sua experiência durante esse processo.
Essa jornada pode envolver mecanismos de autenticação, políticas de acesso e um captive portal, página apresentada ao usuário para realizar as etapas necessárias à liberação da conexão.
Em uma rede Wi-Fi para visitantes, por exemplo, o SSID pode ser identificado como “Empresa Visitantes”. Ao se conectar, o usuário pode ser direcionado a um portal para preencher um cadastro, aceitar os termos de uso ou realizar outras etapas de autenticação configuradas pela organização.
É nesse momento que a tecnologia também pode contribuir para a experiência do usuário.
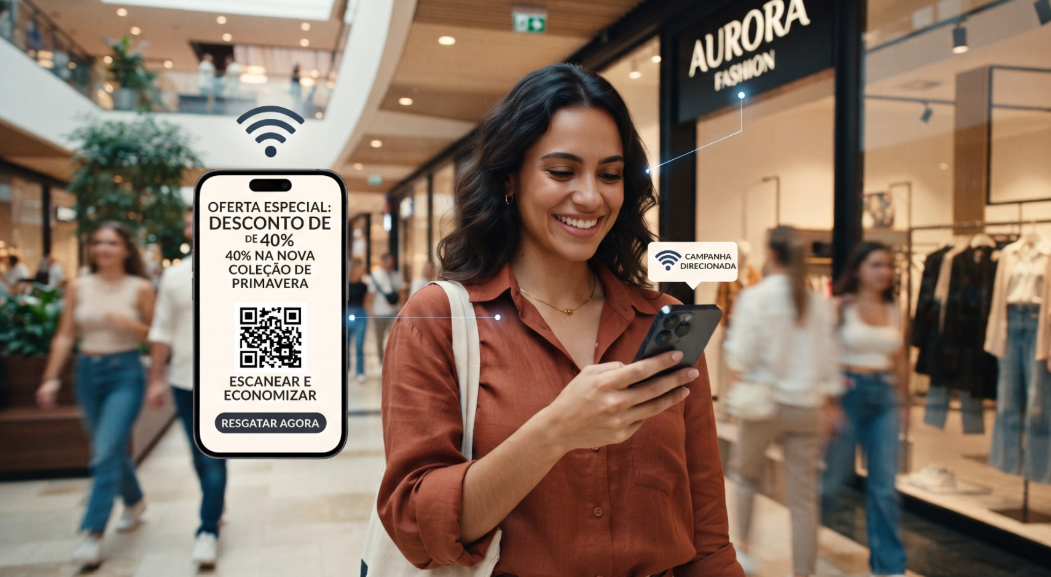
Um portal bem estruturado pode tornar o acesso mais simples e intuitivo, reduzir dificuldades durante a conexão e fortalecer a identidade da marca. Dependendo da solução adotada, esse ponto de contato também pode oferecer informações relevantes, divulgar serviços e apoiar estratégias de relacionamento com clientes e visitantes.
Cada elemento tem uma função específica:
- SSID: identifica a rede Wi-Fi disponível para conexão.
- Captive portal: apresenta a interface de acesso e as etapas configuradas para o usuário.
- Autenticação: verifica a identidade ou as credenciais exigidas para liberar o acesso.
- Políticas de rede: definem quais recursos e serviços podem ser acessados após a conexão.
- Experiência de conexão: envolve a facilidade de acesso, a clareza das informações e a interação do usuário com a marca durante a jornada.
É importante destacar que o captive portal não substitui a criptografia Wi-Fi nem garante, isoladamente, a segurança da rede. A proteção depende da arquitetura adotada, dos mecanismos de autenticação e dos controles de acesso implementados.
Em empresas, hotéis, redes de varejo e ambientes com grande circulação de pessoas, integrar esses recursos permite combinar controle de acesso, segurança e uma experiência de conexão adequada a cada público.
Assim, o Wi-Fi deixa de ser apenas um serviço de conectividade e pode se tornar também um canal de experiência e relacionamento. Tudo começa com uma infraestrutura bem planejada, na qual a identificação da rede, as regras de acesso e a jornada do usuário trabalham de forma integrada.
SSID é apenas o nome da rede?
Para o usuário, o SSID é o nome da rede. Para uma infraestrutura profissional, existe muito mais por trás dele.
Por trás do nome exibido no celular ou computador estão Access Points, autenticação, endereçamento, políticas de acesso, segmentação, gerenciamento e monitoramento.
Por isso, quando uma empresa pensa em Wi Fi corporativo, a pergunta não deveria ser apenas:
“Qual será o nome da nossa rede?”
A pergunta mais importante é:
“Quem pode acessar cada rede, quais recursos essa pessoa ou dispositivo pode utilizar e como essa infraestrutura será protegida?”
Como funciona o SSID em uma infraestrutura Wi Fi corporativa?
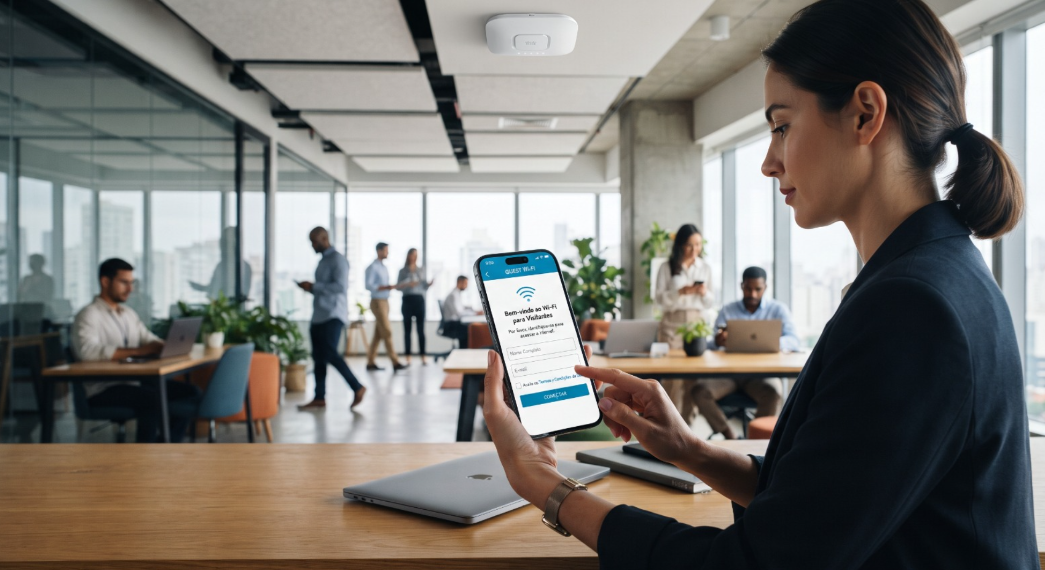
Em uma rede empresarial, o SSID pode funcionar como uma camada de organização da infraestrutura.
Um colaborador pode utilizar uma rede corporativa autenticada, enquanto visitantes utilizam outra rede com acesso restrito à internet.
Da mesma forma, dispositivos IoT podem permanecer separados dos computadores corporativos.
Essa separação permite aplicar diferentes políticas de segurança e acesso de acordo com a finalidade de cada rede.
É nesse ponto que o Wi Fi deixa de ser apenas uma forma de oferecer internet e passa a fazer parte da infraestrutura de tecnologia da empresa.
Perguntas frequentes sobre SSID
SSID é o nome do Wi Fi?
Sim. O SSID é o identificador que normalmente aparece como nome da rede Wi Fi quando um dispositivo procura redes disponíveis.
SSID e senha do Wi Fi são a mesma coisa?
Não. O SSID identifica a rede. A senha é uma das credenciais utilizadas para autenticar o acesso à rede.
O que significa SSID oculto?
É uma configuração em que o nome da rede não é divulgado da maneira convencional na lista de redes disponíveis. Isso não significa que a rede esteja automaticamente mais protegida.
É seguro usar SSID oculto?
Ocultar o SSID, isoladamente, não garante segurança. Uma rede segura depende de autenticação, criptografia, configuração adequada, segmentação e outros controles.
Duas redes podem ter o mesmo SSID?
Sim. Isso pode acontecer normalmente quando vários Access Points legítimos utilizam o mesmo SSID em uma infraestrutura corporativa.
O que é Evil Twin?
É uma técnica em que uma rede Wi Fi maliciosa tenta se passar por uma rede legítima, podendo utilizar um SSID igual ou semelhante ao da rede verdadeira.
Quantos SSIDs uma empresa deve ter?
Não existe um número universal. A quantidade deve estar relacionada às necessidades de acesso, segmentação e segurança da infraestrutura. Criar redes sem uma finalidade clara pode aumentar a complexidade do ambiente.
Conclusão
Em ambientes corporativos, diferentes SSIDs podem ajudar a organizar acessos, separar públicos e aplicar políticas específicas para colaboradores, visitantes e dispositivos.
Mas uma infraestrutura Wi-Fi eficiente vai além da segurança. Ela também precisa considerar a experiência de quem se conecta, com processos de acesso simples, intuitivos e adequados a cada público.
Afinal, segurança, controle de acesso e experiência do usuário precisam caminhar juntos. Esconder um SSID não elimina riscos, assim como disponibilizar uma rede Wi-Fi não garante, por si só, uma boa experiência de conexão.
Por isso, planejar uma infraestrutura Wi-Fi corporativa envolve visibilidade, segmentação, autenticação, gerenciamento e soluções que transformem a conectividade em uma experiência positiva para usuários, clientes e visitantes.
Sua empresa está aproveitando todo o potencial da rede Wi-Fi, tanto para proteger seus ambientes quanto para melhorar a experiência de quem se conecta?
A U-All Solutions ajuda empresas a transformar a conectividade em uma solução estratégica, unindo gestão de acesso, segurança e experiência Wi-Fi.
Quer descobrir como evoluir a infraestrutura Wi-Fi da sua empresa? Fale com um especialista da U-All.