
Wi-Fi falso: como identificar uma rede perigosa
Wi-Fi falso pode imitar redes legítimas. Saiba como identificar uma rede falsa, entender o Evil Twin e reduzir riscos ao usar Wi-Fi público.
Wi-Fi falso é uma rede criada para imitar uma conexão legítima e induzir usuários a se conectarem a ela. Um dos ataques associados a esse cenário é o Evil Twin. Para reduzir riscos, é importante confirmar a rede oficial antes de se conectar e ter cuidado ao fornecer informações em páginas de acesso.
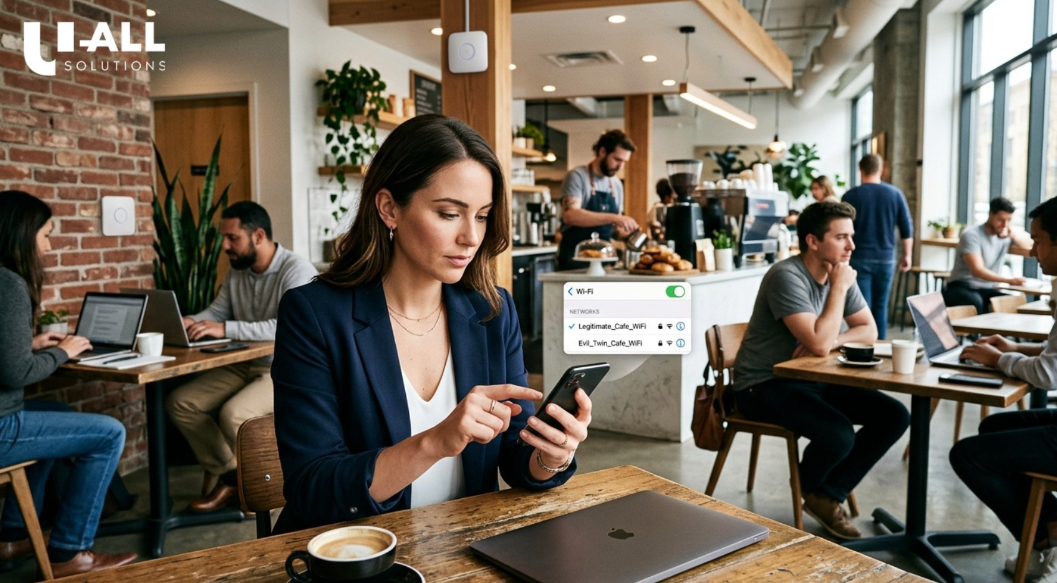
Encontrar uma rede Wi-Fi com o nome de um restaurante, hotel, loja ou evento não significa, necessariamente, que ela seja legítima.
Mas como saber se uma rede Wi-Fi é realmente segura? E o que os estabelecimentos podem fazer para reduzir esse tipo de risco?
O que é um Wi-Fi falso?
Um Wi-Fi falso é uma rede criada para parecer uma conexão legítima.
Imagine que um restaurante ofereça uma rede chamada Restaurante_Clientes. Uma pessoa mal-intencionada pode criar outra rede com o mesmo nome ou com uma variação muito semelhante.
Para quem está procurando uma conexão, as duas redes podem parecer iguais.
O problema é que o nome exibido na lista de redes disponíveis não comprova quem está por trás daquela conexão.
O que é Evil Twin?
Evil Twin, ou "gêmeo malvado", é um tipo de ataque em que um ponto de acesso Wi-Fi tenta se passar por uma rede legítima.
A técnica explora principalmente a confiança do usuário no nome da rede.
Por exemplo, uma pessoa pode chegar a um hotel, encontrar uma rede chamada Hotel_Clientes e presumir que ela pertence ao estabelecimento. Se existir um ponto de acesso malicioso utilizando o mesmo nome ou um nome muito parecido, o usuário pode acabar se conectando à rede errada.
Por isso, saber como identificar um Wi-Fi falso é importante, principalmente em locais com grande circulação de pessoas.
Como identificar um Wi-Fi falso?
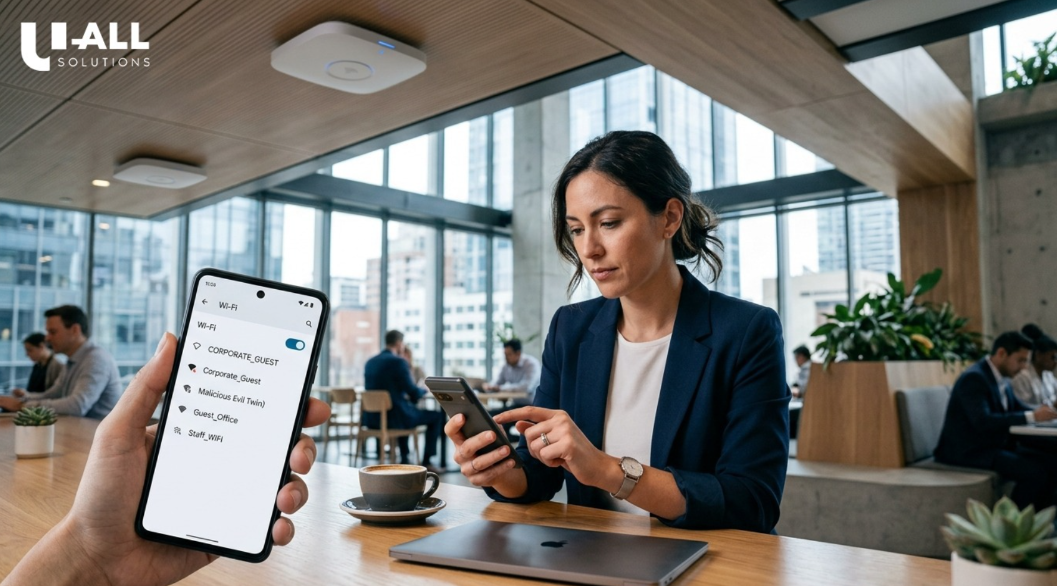
Não existe um único sinal capaz de identificar todas as redes falsas. Alguns cuidados, porém, podem ajudar.
1. Confirme o nome oficial da rede
Antes de se conectar, confirme com o local qual é o nome da rede Wi-Fi oficial.
Hotéis, restaurantes, lojas e eventos podem informar o nome da rede em placas, materiais de comunicação ou diretamente pela equipe.
2. Observe redes com nomes muito parecidos
Duas redes com nomes semelhantes podem exigir atenção.
Diferenças pequenas, como uma letra, número ou caractere adicional, podem passar despercebidas na tela do celular.
Se houver dúvida, confirme qual é a rede oficial antes de se conectar.
3. Tenha cuidado com páginas de acesso
Muitos estabelecimentos utilizam um captive portal, uma página apresentada antes da liberação do acesso à internet.
O captive portal é uma tecnologia legítima e bastante utilizada em redes para visitantes. Porém, a simples existência de uma página de login não comprova que a rede seja legítima.
Antes de informar dados, observe o endereço da página e verifique se a solicitação faz sentido para aquele acesso.
4. Evite fornecer dados desnecessários
Uma conexão Wi-Fi não deveria ser motivo para fornecer informações sensíveis sem necessidade.
Tenha atenção especial a páginas que solicitem senhas de outros serviços, informações bancárias ou dados que não tenham relação clara com o acesso.
5. Revise a conexão automática
Celulares e computadores podem armazenar redes conhecidas e tentar se conectar automaticamente quando elas aparecem novamente.
Revisar as configurações de conexão automática e esquecer redes que não são mais utilizadas pode ajudar a evitar conexões indesejadas.
Um captive portal significa que o Wi-Fi é seguro?
Não necessariamente.
O captive portal é uma camada de acesso. Ele pode apresentar uma página de autenticação, termos de uso, formulário ou outras informações antes de liberar a navegação.
Mas o portal, sozinho, não garante a segurança da rede.
A proteção depende de um conjunto de fatores, incluindo a configuração da infraestrutura, os mecanismos de autenticação, a separação entre dispositivos, as políticas de segurança e o monitoramento da rede.
Por isso, é importante diferenciar experiência de acesso de segurança da infraestrutura.
Quais dados podem ficar expostos em um Wi-Fi falso?
O risco depende de diversos fatores, incluindo a configuração da rede, os serviços utilizados e as proteções aplicadas pelo dispositivo e pelos sites acessados.
Por isso, não é correto afirmar que simplesmente entrar em um Wi-Fi falso significa que todos os dados do usuário serão automaticamente roubados.
Ainda assim, uma rede controlada por terceiros pode criar oportunidades para diferentes tipos de abuso, principalmente quando o usuário fornece informações em páginas suspeitas ou utiliza serviços sem as devidas proteções.
Por esse motivo, conexões desconhecidas merecem atenção.
O problema também envolve o estabelecimento
Quando uma empresa oferece Wi-Fi para clientes, a preocupação não deveria ser apenas disponibilizar internet.
É importante pensar em infraestrutura, segurança, identificação da rede e experiência de acesso.
Isso é especialmente relevante em ambientes como:
- restaurantes
- hotéis
- lojas
- shoppings
- clínicas
- universidades
- aeroportos
- eventos
Em locais movimentados, muitas pessoas podem procurar uma rede com o nome da empresa. Quanto mais fácil for identificar a conexão oficial, menor tende a ser a confusão entre redes legítimas e redes com nomes semelhantes.
Como os estabelecimentos podem reduzir os riscos?
Uma das primeiras medidas é comunicar claramente qual é a rede oficial.
O nome da rede pode ser informado em locais visíveis e nos canais oficiais da empresa.
Também é importante manter a infraestrutura corretamente configurada, separar o acesso dos visitantes dos sistemas internos e adotar políticas adequadas de segurança.
Além disso, a experiência de conexão pode ser estruturada por meio de soluções próprias para redes de visitantes.
Como a U-All entra nessa experiência?
A U-All permite que estabelecimentos ofereçam uma experiência de Wi-Fi personalizada para seus visitantes, com captive portal, identidade visual própria e recursos para gestão da conexão.
Isso transforma o acesso ao Wi-Fi em um ponto de contato entre a empresa e o cliente, sem tratar a conexão apenas como uma forma de liberar internet.
A solução também pode apoiar estratégias de relacionamento e coleta de informações relacionadas aos acessos, conforme a configuração adotada pela empresa e os requisitos aplicáveis.
É importante destacar que uma plataforma de gestão de Wi-Fi não elimina, sozinha, os riscos associados a redes falsas. A segurança depende também da infraestrutura de rede, das configurações adotadas e das boas práticas de segurança.
Wi-Fi público é seguro?
Pode ser, mas não basta olhar o nome da rede para saber.
Uma rede pública não é automaticamente perigosa. Da mesma forma, uma rede que utiliza o nome de uma empresa não é automaticamente legítima.
O ponto principal é entender que o nome da rede não comprova sua autenticidade.
Para quem utiliza Wi-Fi público, isso significa confirmar a rede oficial e ter cuidado ao fornecer informações.
Para empresas, significa oferecer uma infraestrutura adequada, comunicar claramente sua rede oficial e cuidar da experiência de conexão dos visitantes.
Conclusão
O Wi-Fi falso explora uma situação simples: a confiança que as pessoas depositam no nome de uma rede.
O Evil Twin é um exemplo de como uma rede pode tentar se passar por outra para atrair conexões.
Para quem utiliza Wi-Fi público, confirmar a rede oficial e ter cuidado com páginas de acesso são medidas importantes.
Para empresas, oferecer Wi-Fi vai além de disponibilizar internet. É necessário considerar segurança, infraestrutura, experiência do cliente e gestão da conexão.
Quando esses elementos são tratados em conjunto, o Wi-Fi deixa de ser apenas um serviço adicional e passa a fazer parte da experiência digital do estabelecimento.
Quer saber mais? Fale com nosso time